signed cookie در جنگو چیست
⚠️ نکته مهم:
توی مستندات جنگو صراحتا گفته:
The session data is signed but not encrypted
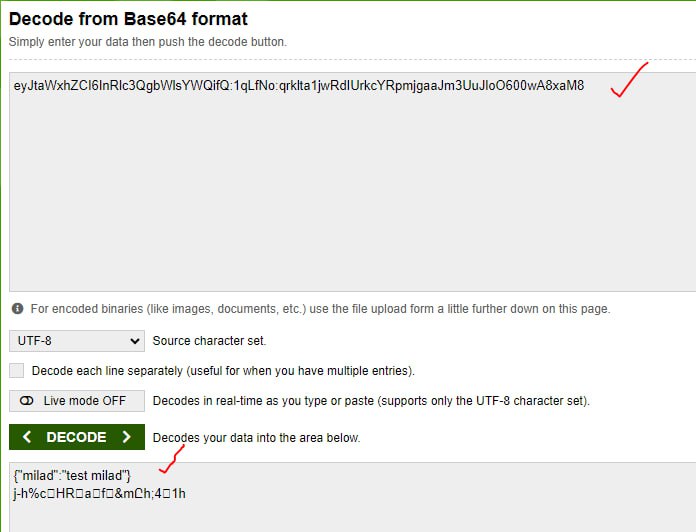
پس در واقع جنگو با signed cookie از تغییر غیرمجاز محتوا مطلع میشه. محتوای کوکی ساخته شده base64 شده. و اگه decode کنید محتوا رو میبینید. (توی تصویر مشخصه)
یه جورایی مثل JWT که هر تغییری توی محتوا یا امضای JWT باعث تغییر امضا و یا اعتبارسنجی ناموفق توکن میشه. و سرور متوجه میشه که توکن تغییر کرده، پس نامعتبرش میکنه.
❔ پس چطور سوء استفاده میکنن؟
خب وقتی secrect_key رو دارن میتونن هر تغییری خواستن اعمال کنن و کوکی signed و معتبر بسازن و… 😨